IA agéntica y ChatGPT: un caso real en Mac con ESET MDR
En este caso real, ocurrido en un Mac protegido por ESET MDR, una investigación web con Codex quedó asociada a una alerta de seguridad. MDR revisó la actividad, explicó su contexto y documentó las medidas de protección aplicadas.
El caso muestra cómo una tarea legítima delegada a una IA puede entrar en contacto con contenido riesgoso y requerir una evaluación de seguridad.
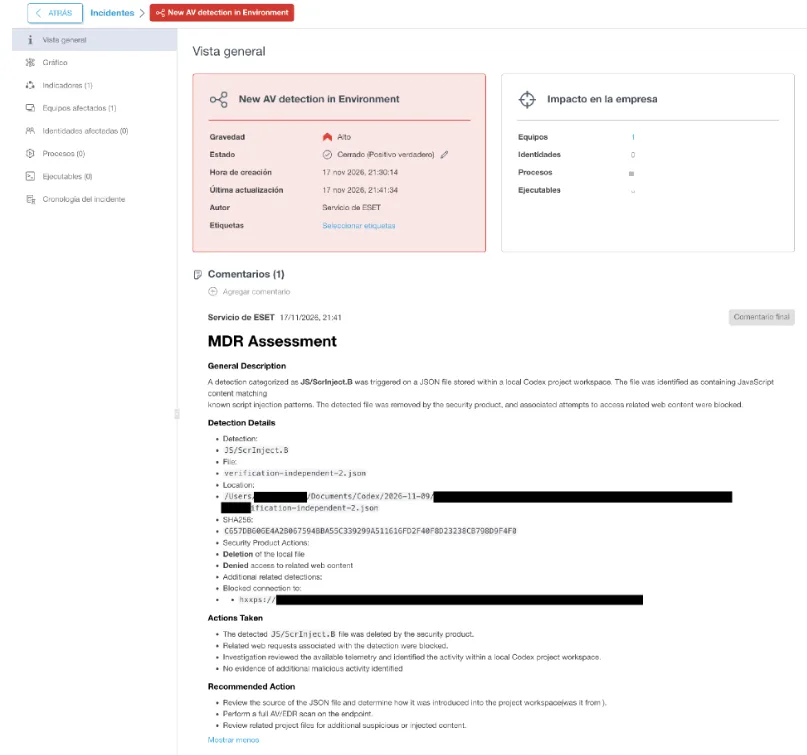
ESET MDR: alerta, análisis del contexto y registro de las acciones realizadas en un equipo Mac.
Qué detectó ESET y qué aportó MDR
La alerta identificó JS/ScrInject.B en un archivo JSON del entorno de trabajo de Codex. El informe describió contenido JavaScript que coincidía con patrones de inyección de scripts. Es una detección genérica: su nombre, por sí solo, no identifica todas las capacidades del código.
La protección de ESET eliminó el archivo y bloqueó el acceso web relacionado. El servicio MDR revisó la telemetría, situó el hallazgo en el entorno de trabajo de Codex y no identificó actividad maliciosa adicional.
Qué podía hacer el script descrito en la investigación
El artículo técnico vinculado a la alerta describía un cargador de JavaScript que incorporaba un segundo script desde un servidor externo. Ese componente estaba diseñado para:
Desviar pagos en criptomonedas: reemplazar direcciones de billeteras en la página, formularios y contenido copiado por el usuario, para dirigir los fondos al atacante.
Robar datos de tarjetas: inspeccionar formularios y solicitudes de la propia página para capturar número, vencimiento y CVV, y enviarlos a un servidor externo.
Extraer información de navegación: bajo determinadas condiciones, recopilar la URL, cookies accesibles a JavaScript y una imagen del contenido de la página. Esto no incluía cookies protegidas con HttpOnly ni capturas del escritorio.
En una página comprometida, un script puede ejecutarse al visitarla, sin instalar una aplicación. El impacto depende del código, las protecciones y la interacción del usuario.
Estas son capacidades del malware descrito en la investigación. El reporte del Mac documenta una detección y medidas de protección; no demuestra que esas funciones se hayan ejecutado en el equipo.
La IA agéntica amplía la superficie de ataque
Cuando ChatGPT, Codex y otros agentes de IA reciben permisos para navegar, consultar archivos o utilizar aplicaciones, incorporan nuevas vías de exposición:
Inyección de prompts: instrucciones maliciosas en páginas o documentos que buscan manipular al agente.
Abuso de permisos: acciones indebidas o extracción de información mediante herramientas con accesos excesivos.
Servicios y herramientas comprometidos: amenazas introducidas a través de componentes utilizados en una tarea legítima.
ESET MDR: protección con contexto para empresas en Chile
La autonomía de la IA debe acompañarse de permisos mínimos y supervisión de acciones sensibles. ESET MDR complementa estos controles con monitoreo, investigación y respuesta gestionada las 24 horas, ayudando a comprender y atender los incidentes.
En Lockbits, Gold Partner de ESET en Chile, ayudamos a las empresas a fortalecer su protección. Conoce nuestras soluciones de ESET MDR y MDR Ultimate.